
Lavorano nell'ombra, pesano un solo byte, eppure sono il motore immobile di quasi tutte le nostre strategie digitali. I pixel di tracciamento inseriti nelle e-mail sono stati, per anni, i nostri informatori segreti, capaci di dirci esattamente se, quando e quante volte un utente ha aperto le nostre campagne. Ma l'era di questa sorveglianza invisibile e indiscriminata sta per chiudersi.
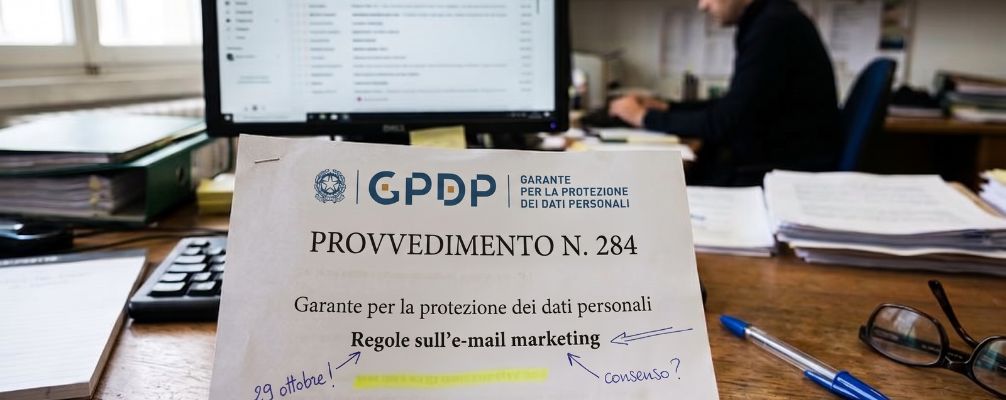
Con una mossa che segna un vero e proprio spartiacque per il settore, il Garante della Privacy ha deciso di equiparare queste micro-immagini ai normali cookie. Attraverso il Provvedimento n. 284 del 17 aprile 2026, l'Autorità ha fissato una linea di non ritorno: aziende, agenzie e gestori di database hanno tempo fino al 29 ottobre 2026 per mettersi in regola. Dopo questa data, tracciare le abitudini di lettura degli utenti senza rispettare i nuovi paletti significherà esporsi a sanzioni pesanti e rendere i dati raccolti legalmente inutilizzabili.
Da dove nasce la stretta e il cambio di paradigma legale
Non si tratta di un fulmine a ciel sereno. Tra la fine del 2025 e l'inizio del 2026, l'Autorità ha condotto indagini a tappeto su diverse piattaforme di marketing automation, scoprendo ciò che chi lavora nel settore sapeva già: il tracciamento è abilitato praticamente di default su ogni singolo invio.
La risposta del Garante è stata netta: attivare un pixel significa archiviare e leggere informazioni direttamente sul dispositivo di chi legge. Questo meccanismo fa scattare in automatico l'articolo 122 del Codice Privacy. In termini pratici, significa che le fondamenta legali su cui abbiamo costruito i nostri funnel fino ad oggi non sono più valide.
La bussola del consenso: quando serve davvero?
Il terrore di molti marketer è dover bloccare qualsiasi tipo di statistica. In realtà, la normativa è sfaccettata. Se il vostro obiettivo è puramente statistico e vi affidate a dati aggregati e anonimi, oppure se state inviando comunicazioni di servizio (come un avviso di sicurezza o il recupero di una password), il pixel può continuare a lavorare in background senza che l'utente debba dare alcuna autorizzazione.
Il vero scoglio si presenta con la profilazione e le campagne commerciali. Se state inviando una DEM o una newsletter promozionale e volete sapere se quello specifico utente ha aperto il messaggio per poi inserirlo in un particolare segmento del vostro CRM, allora il consenso preventivo diventa imprescindibile. Questo ci costringe a un cambio di mentalità: non possiamo più trattare il nostro database come un blocco unico, ma dovremo categorizzare ogni singolo flusso e-mail per capire in quali casi il via libera sia effettivamente obbligatorio.
Trasparenza fluida e il nodo cruciale della disiscrizione
Come comunichiamo tutto questo ai nostri contatti senza appesantire l'esperienza utente? Il Garante ci viene incontro permettendo un approccio morbido, basato su informative a più livelli. Nessuno vi chiederà di inserire papiri legali in fondo a una newsletter dal design curatissimo: sarà sufficiente un breve testo nei form di iscrizione, accompagnato da un link chiaro per chi vuole approfondire la privacy policy.
La vera rivoluzione, che farà sudare i reparti IT, riguarda la gestione del dissenso. Se in fase di iscrizione è permesso far accettare ricezione delle e-mail e tracciamento in un solo colpo, il momento dell'addio deve essere granulare. L'utente, in sostanza, deve avere il diritto di dirvi: "Voglio continuare a leggere le tue newsletter, ma non voglio più che tu misuri i miei click". Il vecchio e rassicurante tasto di disiscrizione globale non basta più. I CRM dovranno essere in grado di scollegare l'opt-out del tracciamento da quello della semplice ricezione.
Un effetto domino su automazioni, CRM e fornitori
Siamo di fronte a una spinta fortissima verso la privacy by design. Meno dati superflui, più pseudonimizzazione. L'impatto sui nostri cruscotti analitici sarà evidente: con una percentuale di utenti che inevitabilmente negherà il consenso al tracking, metriche classiche come l'open rate subiranno fluttuazioni. Di conseguenza, tutti i workflow automatici e i sistemi di lead scoring basati sul comportamento di lettura andranno ricalibrati, perché non avranno più una visibilità totale sull'audience.
Ma questa sfida non si gioca in solitaria. Il principio di accountability del GDPR impone che le responsabilità siano chiare in tutta la filiera. Chi commissiona la campagna, l'agenzia che la realizza e l'azienda che fornisce il software di invio dovranno sedersi a un tavolo e riscrivere i contratti, definendo in modo cristallino chi assume il ruolo di Titolare e chi di Responsabile del trattamento. E occhio a pensare che sia solo un'anomalia italiana: autorità come la CNIL in Francia stanno già tracciando la stessa identica rotta.
La roadmap per non farsi trovare impreparati
Il tempo gioca a nostro favore, ma i cantieri vanno aperti oggi. Per mettere in sicurezza le proprie strategie di e-mail marketing entro l'autunno del 2026, i passi essenziali da affrontare sono pochi ma complessi:
- Audit tecnologico profondo: individuare esattamente quali piattaforme e fornitori inseriscono pixel nelle comunicazioni aziendali.
- Segmentazione degli invii: dividere le e-mail transazionali da quelle di puro marketing per isolare le casistiche in cui il consenso è d'obbligo.
- Adeguamento delle architetture: aggiornare le privacy policy e, soprattutto, configurare i CRM per gestire le revoche parziali (mantenendo l'invio ma spegnendo il tracking).
- Revisione legale: aggiornare i contratti con tutti i partner tecnologici coinvolti nella filiera dell'e-mail marketing.
Il 29 ottobre 2026 segnerà, di fatto, la fine delle classiche "vanity metrics" a basso costo. Più che un ostacolo, questo adeguamento normativo impone l'urgenza di ripulire i database e spostare definitivamente l'attenzione operativa sulle conversioni reali e sui dati dichiarati esplicitamente dagli utenti. Chi sfrutterà questi mesi per progettare modelli di misurazione più solidi e indipendenti dalle singole aperture, eviterà di trovarsi con i cruscotti azzerati quando il vecchio sistema verrà spento.


